危,上千部Android手机被感染新闻间谍软件
在过去的一年里,移动设备安全公司Zimperium检测到的许多恶意软件活动都是全球性的,不分地域的。例如此前发现的名为GriftHorse的新型安卓恶意软件,感染了70多个国家的1000多万台安卓设备。
然而11月10日,Zimperium的研究人员阿齐姆·亚斯万特(Aazim Yaswant)发布博客称,团队发现了一款针对韩国地区安卓设备的间谍软件phoneSpy。目前该恶意软件已经在韩国入侵了1000多部安卓设备,获取了受害者设备上的所有数据、通信和权限。但Zimperium也没有排除其他国家的人也成为袭击目标的可能性。目前研究人员发现了23个应用程序秘密安装此间谍软件。
与Zimperium报道过的其他利用手机漏洞的间谍软件不同,PhoneSpy一般位于显而易见的地方,它将自己伪装成一个常规应用程序,冒充学习瑜伽、浏览图片、观看电视或其他良性活动的合法应用程序。但实际上,该应用程序正在窃取数据、信息、图像和Android手机的远程控制权限。
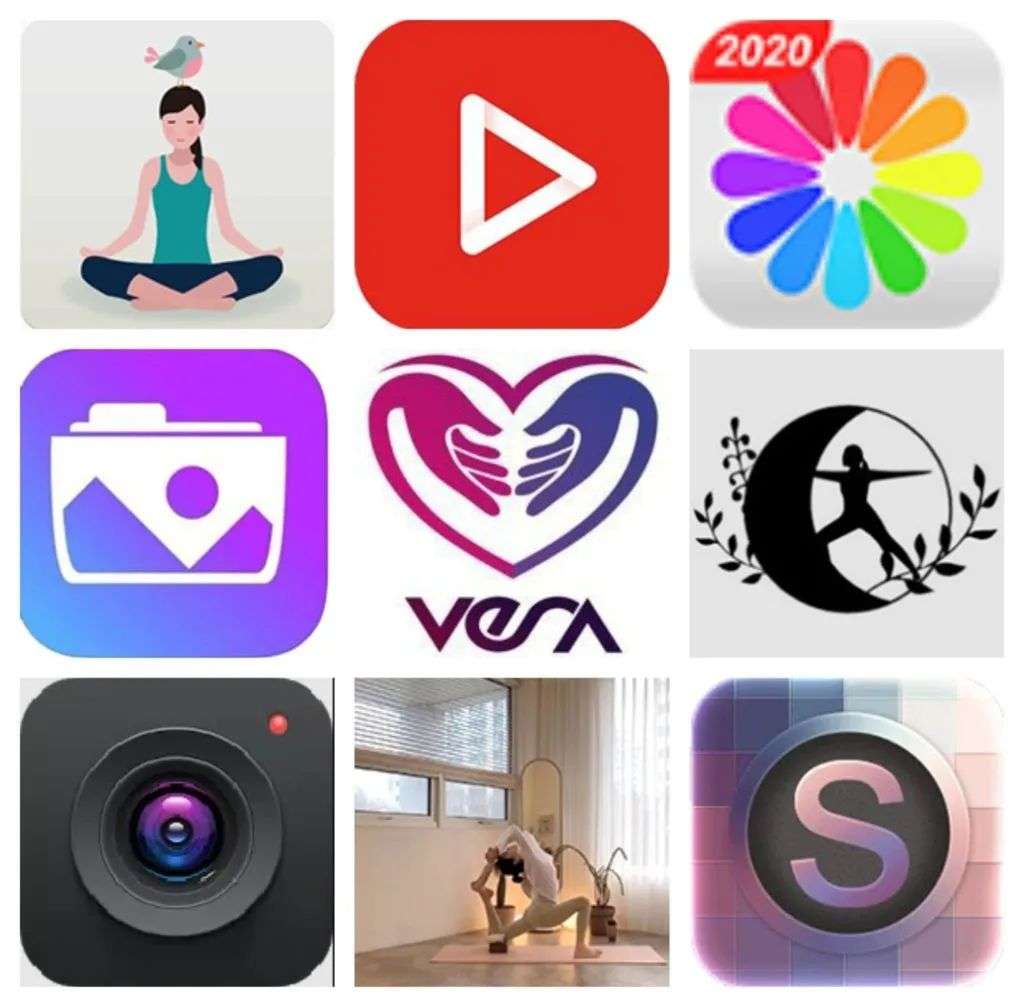
一些间谍软件应用程序的图标集合
“这些恶意的Android应用程序被设计成在后台默默运行,不断窥探受害者,而不会引起任何怀疑。”研究员Aazim Yaswant写道。“我们相信,与PhoneSpy相关的恶意入侵者已经收集了大量有关受害者的个人和企业信息,包括私人通信和照片。”
PhoneSpy间谍软件的能力
该移动应用程序作为一种高级远程访问木马(RAT),通过接收和执行命令来窃取各种各样的数据,并执行广泛的恶意操作,对Android设备构成威胁,如:
获取已安装的应用程序的完整列表
通过网络钓鱼窃取证书
窃取图片
监控GPS位置
窃取短信
窃取手机联系人
窃取通话记录
实时录制音频
使用前后摄像头实时录制视频
使用前后摄像头拍照
用攻击者控制的文本将短信发送到攻击者控制的电话号码
泄露设备信息(IMEI、品牌、设备名称、Android版本)
将图标隐藏在设备抽屉/菜单中让人察觉不出其存在
一旦感染,受害者的移动设备将与命令和控制服务器传输准确的GPS定位数据、共享照片和通信、联系人列表以及下载的文件。与我们所见过的其他移动间谍软件类似,从这些设备中窃取的数据可能被用于个人和企业的敲诈和间谍活动。
研究人员没有在Android应用商店中发现PhoneSpy的样本,因此他们怀疑攻击者正在使用基于网络流量重定向或社交工程的分发方法。(注:社交工程Social Engineering,又称社会工程,指一种非纯计算机技术类的入侵,多依赖于人类之间的互动和交流。)
由于这个间谍软件活动的性质,Zimperium已经通知了美国和韩国当局,并提交了所有相关的威胁数据。研究人员Aazim Yaswant称,在他发布博文时,PhoneSpy间谍软件活动仍非常活跃。
参考链接:
https://blog.zimperium.com/phonespy-the-app-based-cyberattack-snooping-south-korean-citizens/
https://arstechnica.com/gadgets/2021/11/1000-android-phones-found-infected-by-creepy-new-spyware/?comments=1
本文来自微信公众号“CSDN”(ID:CSDNnews),作者:祝涛,36氪经授权发布。
















